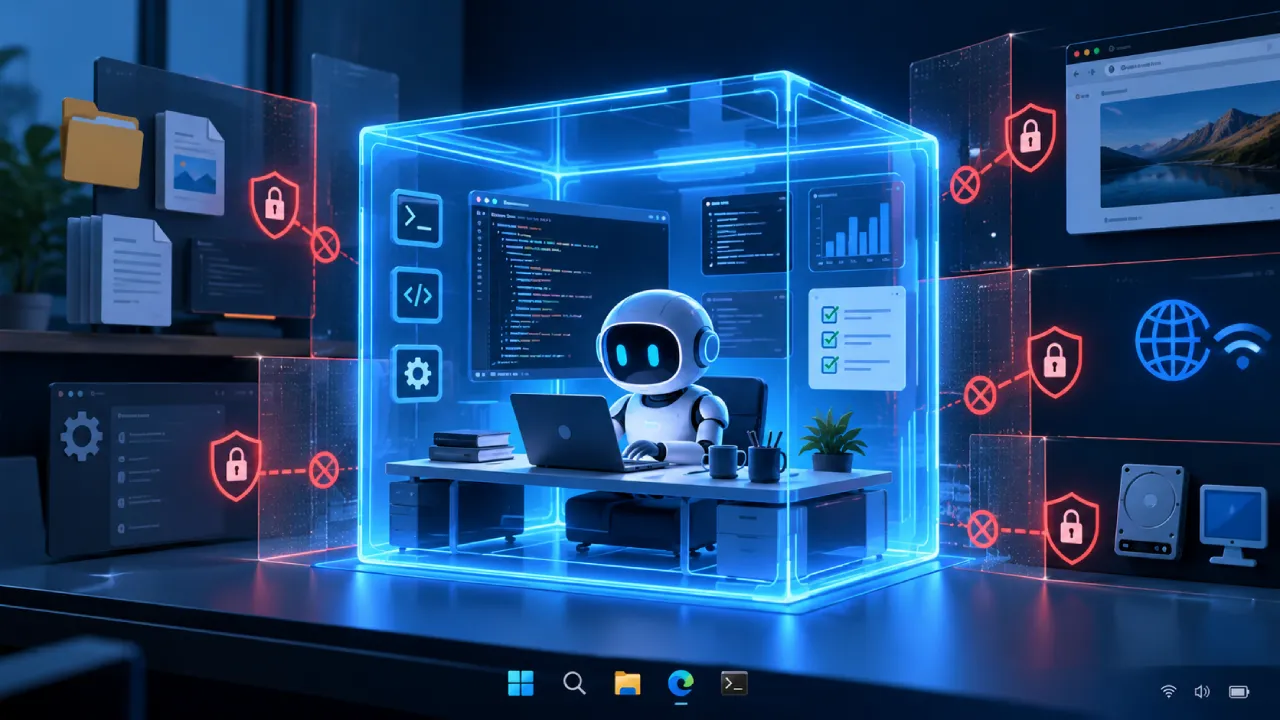
Microsoft cria “jaula” para impedir agentes de IA de fuçar seu computador inteiro | Folha do Leste/Imagem ilustrativa gerada por IA
A Microsoft colocou nesta semana em disponibilidade geral uma nova camada de segurança para tentar resolver um dos maiores problemas dos agentes de inteligência artificial: impedir que eles tenham acesso ao computador inteiro apenas porque precisam executar uma tarefa específica.
O sistema recebeu o nome de Microsoft Execution Containers, ou MXC, e funciona como uma espécie de “jaula” digital. O desenvolvedor define quais arquivos, destinos de rede e recursos determinado agente realmente precisa usar, enquanto o Windows cria uma barreira para bloquear aquilo que ficou de fora.
A diferença mais importante aparece na forma como essa permissão é aplicada. A política permanece fora do controle do agente, impedindo que a própria IA ou um código gerado por ela simplesmente conceda a si mesma novos acessos.
O problema começa quando a IA deixa de apenas conversar
Um chatbot tradicional recebe uma pergunta e produz uma resposta. Um agente pode ir muito além, porque consegue abrir arquivos, executar código, chamar ferramentas, acessar serviços e tomar determinadas ações em nome do usuário.
Essa autonomia aumenta produtividade, mas também amplia o risco. Um comando mal interpretado, um código defeituoso ou uma instrução maliciosa escondida em determinado conteúdo pode levar o agente a tocar em recursos que nunca seriam necessários para a tarefa original.
A Microsoft resume o dilema de forma clara: empresas não deveriam precisar escolher entre dar acesso irrestrito ao agente ou impedir que ele trabalhe.
O MXC tenta criar um meio-termo.
O agente recebe apenas aquilo de que precisa
A lógica segue um princípio conhecido em segurança: reduzir privilégios.
Imagine um agente de programação encarregado de trabalhar apenas dentro de determinado repositório. Ele pode precisar ler arquivos daquela pasta, executar ferramentas de desenvolvimento e acessar alguns endereços de rede.
Isso não significa que deveria conseguir vasculhar documentos pessoais, abrir qualquer diretório do computador ou enviar informações para qualquer servidor.
Com MXC, o desenvolvedor declara os recursos necessários e o sistema operacional aplica esses limites durante a execução.
A própria IA não controla a chave da jaula
Esse talvez seja o ponto mais importante.
Se a mesma entidade que executa a tarefa também pudesse alterar livremente suas permissões, o isolamento perderia boa parte da utilidade.
A Microsoft afirma que as políticas ficam fora do controle do workload do agente.
Assim, mesmo que o modelo gere código tentando acessar outro diretório ou uma rede não autorizada, esse pedido continua sujeito à barreira definida externamente.
Em termos simples, a IA pode trabalhar dentro do quarto, mas não recebe automaticamente a chave da casa inteira.
Existem quatro níveis de isolamento
O MXC não utiliza apenas um tipo de contêiner.
A Microsoft criou diferentes níveis porque um agente simples que executa poucos comandos não precisa necessariamente do mesmo isolamento exigido por um sistema capaz de rodar código desconhecido durante horas.
As opções incluem process container, session container, WSL container e MicroVM.
Cada uma troca desempenho, compatibilidade e isolamento em proporções diferentes.
Process Container é a opção mais leve
O Process Container foi desenvolvido para cargas que precisam responder rapidamente, como agentes de programação, execução de ferramentas e códigos gerados por modelos.
No Windows, ele utiliza mecanismos de isolamento do próprio sistema operacional, incluindo AppContainer.
No macOS, a implementação pode recorrer ao Seatbelt, enquanto Linux utiliza Bubblewrap.
Essa camada procura limitar arquivos, rede, interface e outras capacidades sem criar o peso de uma máquina virtual completa.
Session Container separa até área de trabalho e clipboard
No Windows 11 existe uma opção mais forte chamada Session Container.
Ela executa o agente numa sessão isolada, com conta própria e separação de elementos como desktop, área de transferência, interface, entrada de usuário e sessão ativa.
Isso é relevante para agentes que permanecem trabalhando por longos períodos ou que precisam controlar aplicações gráficas.
Em vez de dividir exatamente o mesmo ambiente utilizado pela pessoa, a IA trabalha dentro de outra sessão.
Isso impede o agente de misturar seu desktop com o do usuário
Um agente capaz de manipular interface representa um risco diferente daquele que apenas processa texto.
Se ele compartilhar mouse, teclado virtual, janelas e área de transferência com o usuário, uma ação inesperada pode interferir diretamente no trabalho humano.
O Session Container cria uma separação maior.
A IA pode possuir uma área de trabalho própria para executar aquilo de que precisa sem necessariamente enxergar ou controlar tudo que acontece na sessão principal.
WSL Container atende agentes que dependem de Linux
Outra modalidade é o WSL Container, ou WSLc.
Ela foi pensada para ferramentas e agentes baseados no ecossistema Linux, algo especialmente comum entre desenvolvedores.
O Windows Subsystem for Linux já permite executar ambientes Linux dentro do Windows, e o MXC aproveita essa infraestrutura para criar um espaço específico para esses workloads.
Isso evita obrigar o desenvolvedor a abandonar ferramentas Linux apenas para obter isolamento.
MicroVM oferece uma barreira ainda mais forte
A opção mais pesada é a MicroVM, atualmente classificada pela Microsoft como experimental.
Ela utiliza virtualização apoiada por hardware para criar uma separação mais rígida entre o workload e o computador principal.
Essa modalidade atende situações de maior risco, especialmente quando existe necessidade de executar código menos confiável ou tarefas que merecem uma fronteira semelhante à de uma pequena máquina virtual.
Em troca, tende a consumir mais recursos que um contêiner de processo.
Nem todo agente precisa do isolamento máximo
Essa variedade existe porque segurança também possui custo.
Criar uma máquina virtual completa para cada comando simples adicionaria consumo de memória, inicialização mais lenta e complexidade.
Por outro lado, executar código desconhecido com uma barreira mínima pode ser irresponsável.
A proposta do MXC é permitir que desenvolvedores e empresas escolham um nível proporcional ao risco.
Um agente rápido de programação pode usar isolamento leve, enquanto tarefas mais perigosas recebem uma separação mais forte.
Microsoft quer usar a mesma política no PC e na nuvem
O sistema também tenta esconder parte da complexidade de cada plataforma.
O desenvolvedor trabalha com uma configuração unificada, baseada em JSON e SDKs para diferentes linguagens.
A partir daí, o MXC traduz aquelas exigências para o mecanismo de isolamento disponível no sistema.
Isso permite utilizar um modelo semelhante no Windows, macOS, Linux e em determinados ambientes de nuvem.
A política descreve aquilo que o agente precisa.
A infraestrutura decide como aplicar a barreira.
Windows 365 também recebeu suporte
O MXC agora está disponível também em Windows 365, permitindo executar agentes dentro de Cloud PCs.
Isso amplia a ideia de isolamento para ambientes que não estão fisicamente no computador local.
Uma empresa pode colocar determinado agente dentro de uma máquina virtual corporativa e ainda limitar recursos dentro daquele ambiente.
Assim, nuvem e computador local começam a compartilhar uma mesma lógica de contenção.
A Microsoft divide segurança de agentes em três partes
A estratégia não termina nos contêineres.
A companhia organiza sua plataforma para agentes em três elementos:
contenção;
identidade;
gerenciamento.
O MXC representa principalmente a primeira camada.
Identidade pretende distinguir aquilo que foi feito pelo agente daquilo que foi feito pela pessoa, enquanto gerenciamento permite que empresas apliquem políticas e acompanhem atividade em escala.
Saber quem clicou deixa de ser suficiente
Num computador tradicional, uma ação normalmente pertence ao usuário ou a um programa executado por ele.
Com agentes, essa distinção fica mais difícil.
A pessoa pode autorizar uma IA a trabalhar durante horas.
Durante esse período, o agente abre arquivos, executa ferramentas e realiza dezenas de ações sem que o usuário acompanhe individualmente cada etapa.
A Microsoft quer tornar possível diferenciar:
ação humana;
ação do agente;
processo executado pelo agente.
Essa separação será importante para auditoria e investigação de incidentes.
O Windows pretende dar identidade própria aos agentes
A Microsoft afirma que futuras integrações com Entra ajudarão a distinguir a atividade da IA daquela realizada pelo usuário humano.
Isso permite imaginar um cenário no qual determinada ação não aparece apenas como “André acessou o arquivo”.
O sistema também consegue registrar que um agente autorizado por André executou aquela ação.
Essa diferença parece pequena até surgir um problema.
Quando algo dá errado, descobrir quem ou o que fez determinada modificação pode ser decisivo.
Intune e Agent 365 entram no controle corporativo
Para empresas, o plano inclui integração com ferramentas como Microsoft Agent 365 e Intune.
A ideia é permitir que equipes de TI definam políticas, acompanhem agentes e controlem aquilo que cada um pode fazer.
Isso transforma agentes de IA em mais uma categoria de identidade e workload administrado pela organização.
Quanto mais empresas entregarem tarefas reais a esses sistemas, menos aceitável será tratá-los apenas como chatbots individuais.
Codex já aparece entre os agentes compatíveis
A Microsoft afirma que diferentes ferramentas já oferecem suporte ao MXC.
A lista inclui Codex, da OpenAI, GitHub Copilot, OpenClaw, Replit, LM Studio, OpenShell da Nvidia e Unsloth AI.
Outros nomes foram anunciados como futuros parceiros, entre eles Anthropic Claude Code, Perplexity, Manus, Box, Egnyte e Raycast.
Isso mostra que a tecnologia não foi construída exclusivamente para agentes da própria Microsoft.
A empresa tenta transformar MXC numa camada de infraestrutura disponível para diferentes fornecedores.
Meta também levará um agente ao Windows
A Microsoft anunciou ainda que o Muse for Windows, agente pessoal da Meta, chegará futuramente como aplicativo nativo com integração ao MXC.
Esse detalhe ajuda a mostrar a ambição da empresa.
Windows quer deixar de ser apenas sistema operacional onde o usuário abre aplicativos de IA.
A Microsoft pretende transformá-lo numa plataforma onde diferentes agentes trabalham diretamente no computador sob regras definidas pelo próprio sistema.
Segurança virou questão central porque agentes executam código
O risco aumenta bastante quando modelos deixam de apenas sugerir código e passam a executá-lo.
Uma IA pode gerar um script aparentemente simples, rodá-lo e descobrir depois que uma biblioteca ou instrução possui comportamento diferente do esperado.
Também existem ataques baseados em prompt injection, nos quais conteúdo externo tenta convencer o agente a realizar ações que o usuário não solicitou.
Contenção não resolve todos esses riscos.
Mas pode limitar o estrago.
Uma instrução maliciosa pode existir dentro de um arquivo
Imagine um agente encarregado de resumir documentos.
Um dos arquivos contém uma instrução escrita especificamente para enganar modelos de IA e pedir que determinados dados sejam enviados a um servidor externo.
Se o agente possuir acesso irrestrito a arquivos e rede, essa tentativa pode encontrar uma superfície perigosa.
Se a política restringir rede apenas aos destinos necessários, a barreira pode impedir parte desse comportamento.
É exatamente esse tipo de cenário que torna permissões mais importantes quando agentes passam a agir autonomamente.
MXC não transforma agentes em sistemas infalíveis
É importante não exagerar o alcance da tecnologia.
Um contêiner não garante que a IA tomará boas decisões.
Também não elimina falhas no próprio software, vulnerabilidades ou configurações incorretas.
A função é reduzir o espaço disponível para uma falha causar danos.
Se um agente precisa acessar apenas uma pasta, a ideia é evitar que um erro dentro dessa tarefa alcance o restante do computador.
Segurança passa a depender de camadas.
O desenvolvedor ainda pode conceder permissões demais
Existe outro limite evidente.
Se quem configura o agente autorizar acesso ao disco inteiro e à internet inteira, a tecnologia não pode inventar restrições que nunca foram definidas.
Portanto, MXC melhora a capacidade de aplicar políticas, mas não substitui uma boa política.
Empresas continuam precisando decidir quais recursos cada agente realmente necessita.
Dar acesso irrestrito dentro de um contêiner continuaria sendo uma escolha arriscada.
A disponibilidade geral marca uma mudança de fase
A Microsoft apresentou partes dessa arquitetura anteriormente, mas agora afirma que o MXC está geralmente disponível.
Isso significa que a empresa deixou de posicionar a tecnologia apenas como experimento ou prévia para desenvolvedores.
A mudança acontece justamente quando Windows começa a receber computadores muito mais capazes de rodar modelos localmente.
Quanto mais inteligência acontece dentro da máquina, maior se torna a necessidade de limitar aquilo que essa inteligência consegue alcançar.
Hardware poderoso cria um novo problema de segurança
Durante anos, boa parte da IA rodava em servidores externos.
O computador enviava dados e recebia uma resposta.
Agora, modelos maiores começam a permanecer carregados localmente e agentes conseguem trabalhar por longos períodos sem depender tanto da nuvem.
Isso muda a superfície de risco.
O agente fica fisicamente mais próximo de:
arquivos;
credenciais;
aplicativos;
navegadores;
ferramentas de desenvolvimento;
dados pessoais.
A vantagem da IA local vem acompanhada da necessidade de isolamento local.
A “jaula” também permite aproveitar IA local sem entregar a casa inteira
Esse é o ponto que conecta MXC à nova estratégia de “inteligência híbrida” da Microsoft.
A empresa quer combinar modelos locais e nuvem conforme cada tarefa.
Ao mesmo tempo, precisa convencer usuários e empresas de que colocar agentes dentro do Windows não significa necessariamente entregar acesso irrestrito a tudo.
O contêiner funciona como uma fronteira operacional.
A IA continua perto dos dados quando isso oferece vantagem.
Mas, em tese, só alcança os dados autorizados.
O futuro do PC pode ter vários agentes trabalhando ao mesmo tempo
A Microsoft imagina um cenário em que diferentes agentes coexistem no mesmo computador.
- Um analisa código.
- Outro organiza documentos.
- Outro acompanha agenda.
- Outro trabalha com ferramentas corporativas.
Nesse ambiente, conceder as mesmas permissões a todos seria uma péssima ideia.
Cada agente precisa possuir identidade, limites e histórico próprios.
Caso contrário, descobrir qual deles alterou um arquivo ou enviou determinada informação se tornaria quase impossível.
A área de trabalho começa a ganhar paredes invisíveis
Essa talvez seja a mudança mais interessante.
Durante décadas, o sistema operacional serviu principalmente para separar usuários e aplicativos.
Agora ele começa a precisar separar também agentes autônomos trabalhando em nome desses usuários.
As paredes continuam invisíveis.
Mas precisam existir.
Um agente pode receber uma pasta.
Outro recebe determinado servidor.
Outro ganha uma sessão isolada inteira.
Nenhum deles precisa enxergar automaticamente tudo que existe fora desse limite.
A Microsoft quer que confiança deixe de depender de “torcer para dar certo”
Quando agentes apenas escreviam respostas, uma alucinação podia produzir informação errada.
Quando agentes executam ações, uma decisão errada pode modificar arquivos, rodar comandos ou acessar sistemas.
Isso muda completamente o custo do erro.
É por isso que a nova estratégia de segurança do Windows não tenta simplesmente tornar o modelo “mais obediente”.
Ela parte de uma suposição mais prática:
em algum momento, alguma coisa pode dar errado.
A tarefa do sistema operacional é impedir que esse erro tenha liberdade para ir longe demais.
A IA pode ganhar autonomia sem ganhar a chave da casa
Essa é a ideia central do Microsoft Execution Containers.
Agentes precisam de acesso suficiente para serem úteis.
Mas utilidade não exige acesso irrestrito.
Um agente encarregado de corrigir código não precisa conhecer todas as fotos do usuário.
Outro responsável por trabalhar numa planilha não precisa poder controlar qualquer aplicativo instalado.
E uma IA que executa código gerado automaticamente não deveria conseguir aumentar seus próprios privilégios apenas porque decidiu que isso facilitaria a tarefa.
A Microsoft agora tenta transformar essa lógica em infraestrutura padrão do Windows.
Quanto mais agentes fizerem coisas sozinhos, menos aceitável será confiar apenas na promessa de que eles “não deveriam” mexer onde não foram chamados.
O computador começa a precisar de algo bem mais concreto:
uma porta trancada entre a IA e tudo aquilo que ela não precisa tocar.