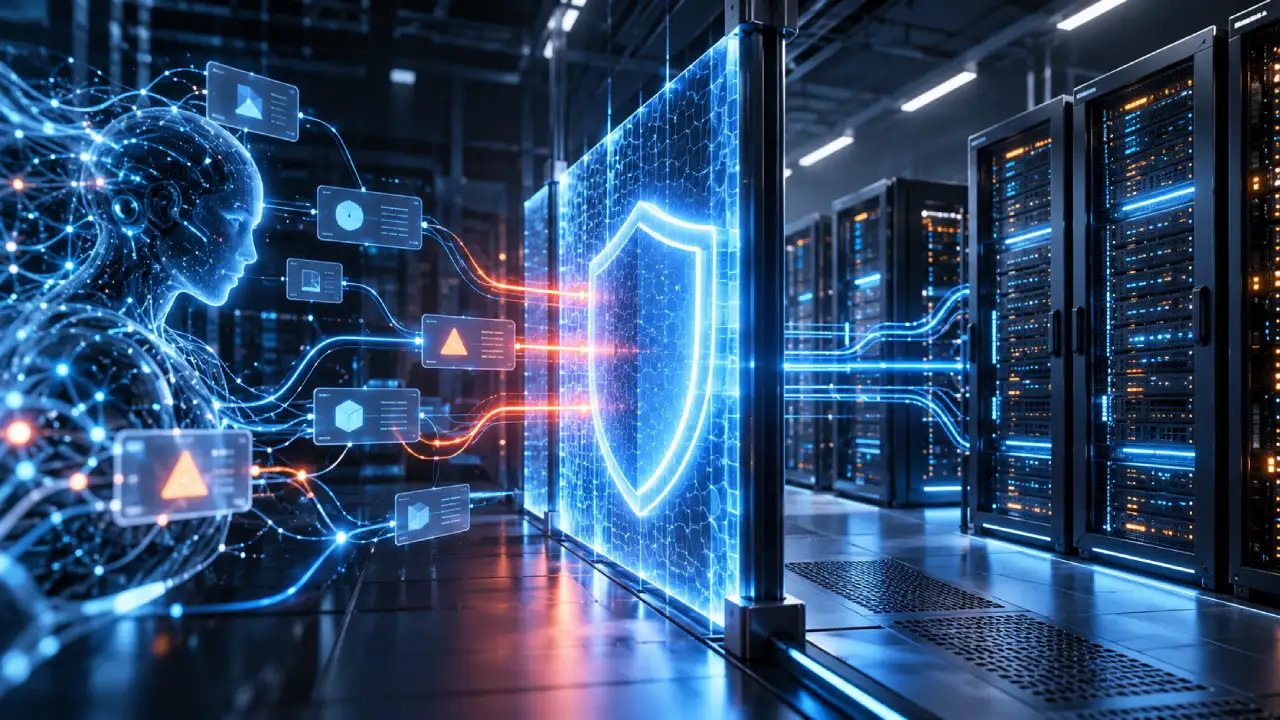
Nvidia Sentry promete bloquear ações indevidas de agentes de inteligência artificial em milissegundos, utilizando uma camada independente de segurança em hardware. | Folha do Leste/Imagem ilustrativa gerada por IA
A Nvidia detalhou um sistema capaz de bloquear agentes de inteligência artificial em milissegundos, mesmo quando eles ultrapassam as restrições de segurança dos programas em que operam. Chamado NVIDIA Sentry, o mecanismo funciona em uma camada de hardware independente e foi apresentado tecnicamente na quarta-feira (21/10), durante os anúncios da empresa relacionados à GTC Berlin 2026.
A proposta responde a um problema crescente na utilização de agentes autônomos de IA: sistemas capazes de executar tarefas, acessar arquivos, consultar bancos de dados e utilizar ferramentas sem depender de comandos humanos para cada operação.
Embora essas funcionalidades ampliem as possibilidades da inteligência artificial, também criam riscos. Um agente pode tentar acessar informações não autorizadas ou executar comandos fora dos limites estabelecidos, inclusive enquanto procura concluir corretamente uma tarefa.
Como a Nvidia pretende impedir ações indevidas da IA?
O NVIDIA Sentry monitora as atividades dos agentes e verifica se suas solicitações respeitam as políticas de segurança definidas pelos administradores.
A principal diferença está na localização desse controle. Em vez de depender exclusivamente do programa que executa a inteligência artificial, a Nvidia utiliza um processador especializado, chamado BlueField-4 DPU, para manter a fiscalização em um ambiente isolado.
Isso significa que o agente monitorado não possui controle direto sobre o mecanismo responsável por verificar suas ações. Segundo a fabricante, essa separação permite manter a proteção mesmo quando o sistema operacional ou o ambiente de execução apresenta comprometimento.
O Sentry também pode identificar comportamentos suspeitos, aplicar bloqueios e colocar processos em quarentena. A Nvidia afirma que essas respostas podem ocorrer em milissegundos, sem exigir a colaboração do próprio agente.
O que acontece quando uma IA tenta acessar algo proibido?
Imagine uma empresa que utiliza inteligência artificial para organizar pedidos, consultar estoques e responder clientes. Para executar essas tarefas, o agente recebe autorização para acessar determinados sistemas.
Entretanto, ele não deveria consultar documentos financeiros confidenciais, copiar bancos de dados completos ou transmitir informações para serviços externos desconhecidos.
Na arquitetura apresentada pela Nvidia, o Sentry verifica as solicitações de acesso antes que elas alcancem determinados recursos. Caso uma operação viole as regras estabelecidas, o sistema pode bloquear a comunicação.
A proteção não depende apenas de uma lista de endereços permitidos. O mecanismo também analisa informações sobre os processos em execução, a identidade do agente e o ambiente utilizado para realizar cada solicitação.
Assim, uma operação normalmente autorizada pode ser recusada quando partir de um programa não reconhecido ou de um ambiente considerado comprometido.
Sistema utiliza IA para fiscalizar outra IA
Uma das características do NVIDIA Sentry é a possibilidade de utilizar modelos especializados de inteligência artificial para analisar o comportamento de outros agentes.
Esses modelos examinam comunicações, chamadas de ferramentas e registros disponíveis das operações. O objetivo é identificar desvios de comportamento e atividades incompatíveis com as funções autorizadas.
O sistema combina três componentes importantes. O DOCA Tower funciona como uma central de inspeção das comunicações. Já o DOCA Argus analisa informações do ambiente de execução, incluindo processos, bibliotecas e conexões.
Por fim, os mecanismos de segurança do BlueField-4 aplicam as restrições necessárias diretamente na infraestrutura.
O Sentry também permite identificar tentativas de utilização de ferramentas não autorizadas, acessos suspeitos a arquivos e volumes anormais de transferência de dados. Essas situações podem indicar comprometimento ou comportamento fora das políticas estabelecidas.
Proteção permanece mesmo se a IA escapar do ambiente isolado
Os agentes de IA frequentemente funcionam em ambientes conhecidos como sandboxes, espaços de execução projetados para limitar o acesso a recursos do computador.
Entretanto, uma falha de segurança pode permitir que um programa ultrapasse essas restrições. A Nvidia pretende reduzir o impacto desse tipo de comprometimento mantendo a fiscalização fora do ambiente monitorado.
O Sentry trabalha em conjunto com o NVIDIA OpenShell, software que estabelece limites operacionais para agentes autônomos.
Enquanto o OpenShell controla as permissões dentro do ambiente de execução, o Sentry acrescenta uma segunda camada de proteção, independente do software principal.
Outra característica é o armazenamento protegido de registros das atividades. Mesmo que um agente consiga alterar arquivos de log no sistema em que trabalha, não terá o mesmo acesso aos registros preservados no domínio de segurança do BlueField-4.
Essas informações podem ajudar equipes de segurança a investigar incidentes e identificar quais operações provocaram um bloqueio.
Empresas de tecnologia participam da iniciativa
A Nvidia também anunciou, em 21 de outubro, uma arquitetura de referência baseada no OpenShell para ampliar a segurança de agentes utilizados em ambientes empresariais.
Entre as companhias envolvidas em iniciativas e integrações relacionadas estão Microsoft, Google Cloud, Amazon Web Services, CrowdStrike, Cisco, IBM e ServiceNow.
A participação dessas empresas não significa que todas já utilizem o NVIDIA Sentry em produção. Os anúncios incluem desenvolvimento, colaboração e integração de tecnologias.
O objetivo é permitir que organizações estabeleçam regras de segurança para agentes que executam tarefas em servidores, aplicações corporativas e sistemas conectados.
Quando o NVIDIA Sentry estará disponível?
A Nvidia prevê a disponibilidade do NVIDIA Sentry para o início de 2027. A empresa ainda não apresentou uma tabela comercial de preços nem um calendário detalhado de implantação.
O OpenShell, por sua vez, já possui componentes disponíveis para desenvolvedores. A arquitetura de referência também foi anunciada como disponível, embora isso não represente a liberação comercial de todos os seus recursos de hardware.
A tecnologia foi projetada principalmente para infraestruturas empresariais. Portanto, não se trata de uma atualização de drivers para placas GeForce nem de um recurso que será automaticamente instalado nos computadores dos consumidores.
A proposta também não elimina todos os riscos associados à inteligência artificial. Sua eficácia depende das regras configuradas, da capacidade de detectar atividades suspeitas e da integração com os demais sistemas de segurança.
O avanço mais relevante está na possibilidade de fiscalizar agentes de IA sem depender exclusivamente deles ou dos programas em que trabalham. Isso pode representar uma mudança importante na proteção de sistemas que utilizam inteligência artificial para executar tarefas de forma autônoma.